Autonome KI-Systeme sehen nicht nur, sie interpretieren und können reale Handlungen auslösen. Ein aktueller Vorfall mit einem fahrerlosen Mobilitätsdienst zeigt, wie schnell Sicherheitsgewinn, Datenschutz und die Frage nach Überwachung ineinandergreifen. Die entscheidende Frage lautet deshalb nicht nur, was KI erkennen kann, sondern was sie aus ihrer Wahrnehmung machen darf.
Bei einer Fahrt mit einem fahrerlosen Mobilitätsdienst wird ein Verstoß im Zusammenhang mit einer Schusswaffe erkannt. Das Fahrzeug hält an, der Betreiber verständigt die Polizei.
Was zunächst wie eine fast schon kuriose Meldung aus der Zukunft klingt, lässt sich ebenso als Erfolgsgeschichte erzählen: Eine potenziell gefährliche Situation wird erkannt und es wird reagiert, bevor etwas passiert.
Der erste Impuls dürfte deshalb bei vielen Menschen ähnlich ausfallen: Gut, dass hier hingesehen wurde.
Im konkreten Fall wurden zwei jugendliche Fahrgäste anschließend von der Polizei festgenommen (Los Angeles Times, heise online). Gefunden wurde eine geladene Schusswaffe. Öffentlich dokumentiert ist, dass der Betreiber einen Verstoß gegen seine Nutzungsbedingungen im Zusammenhang mit einer Waffe erkannte, das Fahrzeug stoppte und die Behörden verständigte. Nicht öffentlich geklärt ist dagegen, ob die konkrete Erkennung vollständig automatisiert durch ein KI-System erfolgte oder menschliches Monitoring beteiligt war. Laut Waymo werden die Kameras nicht durchgehend von Mitarbeitern beobachtet, die Aufnahmen laufen im Hintergrund und werden bei Vorfällen ausgewertet. heise online vermutet lediglich („wohl“), dass hier die KI der Innenraumüberwachung angeschlagen hat (heise online).
Für die dahinterliegende Frage ist diese Unterscheidung wichtig, sie macht sie aber nicht kleiner.
Denn damit ein fahrerloser Mobilitätsdienst solche Situationen überhaupt erkennen und darauf reagieren kann, muss eine Infrastruktur vorhanden sein, die Ereignisse wahrnimmt, auswertet und gegebenenfalls eskaliert.
Was muss ein solches System sehen können? Was darf es aus dem Gesehenen ableiten? Und wann wird aus einer technisch sinnvollen Sicherheitsfunktion eine Form von Überwachung?
Noch ist das kein „Minority Report“. Niemand wird für eine vorhergesagte Straftat verfolgt, und der Vergleich wäre zu kurz gegriffen. Aber die technische Grundlage für eine neue Form maschineller Wahrnehmung ist längst keine Science-Fiction mehr.
KI-Systeme treten aus dem Bildschirm heraus und beginnen, ihre reale Umgebung zu interpretieren, einschließlich der Menschen darin.
Von der Kamera zum interpretierenden System
Kameras im öffentlichen Raum sind nichts Neues. Auch Fahrzeuge verfügen seit Jahren über Rückfahrkameras, Fahrassistenzsysteme und Sensorik, die ihre Umgebung erfassen.
Neu ist nicht allein, dass Maschinen „sehen“ können. Entscheidend ist, was das nachgelagerte System aus den Bild- und Sensordaten macht.
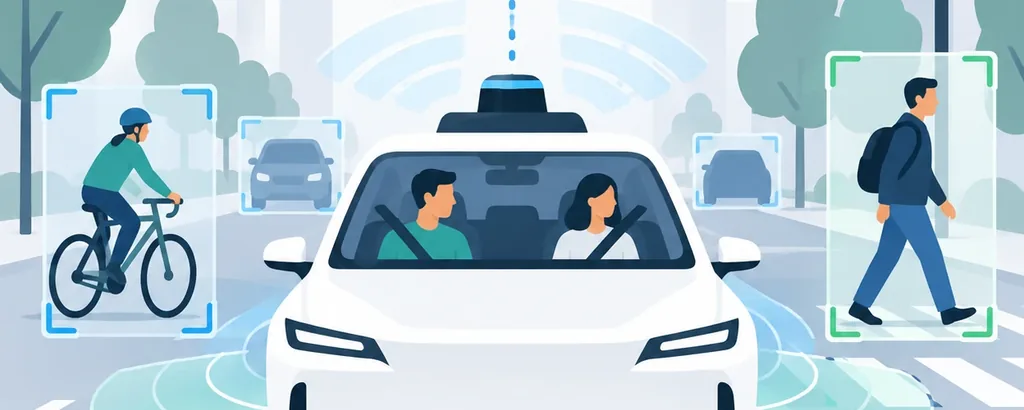
Moderne Systeme können Objekte erkennen, Bewegungen analysieren, Situationen klassifizieren und unterschiedliche Wahrnehmungen miteinander verknüpfen. Aus Rohdaten wird damit eine Interpretation: Mensch, Fahrrad, Hindernis, Ampel, ungewöhnliche Bewegung oder mögliche Gefahr.
Gerade beim autonomen Fahren ist diese Fähigkeit unverzichtbar. Ein Fahrzeug, das ohne menschlichen Fahrer sicher durch eine Stadt navigieren soll, muss seine Umgebung kontinuierlich bewerten. Es muss unterscheiden können, ob ein Fußgänger lediglich am Straßenrand wartet oder gleich die Fahrbahn betritt, Bewegungsrichtungen einschätzen, Verkehrszeichen erkennen und auf Situationen reagieren, die sich nicht vollständig vorhersehen lassen.
Diese Form maschineller Wahrnehmung ist also zunächst keine problematische Zusatzfunktion. Sie ist eine Grundvoraussetzung autonomer Mobilität.
Doch sobald sich die Wahrnehmung nicht mehr ausschließlich auf den Straßenverkehr richtet, sondern auch auf Menschen und ihr Verhalten innerhalb eines Fahrzeugs, entsteht eine neue Qualität. Das System registriert dann nicht nur, dass jemand vorhanden ist, sondern möglicherweise auch, was jemand tut.
Dieselben oder ähnliche Sensordaten können, abhängig von der jeweiligen Systemarchitektur, unterschiedlichen Verarbeitungszwecken dienen. Ein System kann erkennen, ob ein Sitzplatz belegt ist, ob ein Gegenstand zurückgelassen wurde, ob in einer Notsituation Unterstützung erforderlich sein könnte oder ob Regeln für die Nutzung des Fahrzeugs eingehalten werden.
Dass solche Funktionen keine bloße Theorie sind, zeigen veröffentlichte Datenschutzinformationen kommerzieller autonomer Fahrdienste. Innenraumkameras können unter anderem für Notfälle, verlorene Gegenstände, Sicherheitszwecke und die Einhaltung von Fahrtregeln eingesetzt werden. In dringenden Situationen kann auch ein Live-Zugriff durch Supportmitarbeiter vorgesehen sein.
Damit verschiebt sich die entscheidende Frage:
Welche Daten erfasst das System, und welche Bedeutung erzeugt es daraus?
Denn für Persönlichkeitsrechte kann die Schlussfolgerung mindestens ebenso bedeutsam sein wie das ursprüngliche Bild. Eine Aufnahme mag zunächst nur eine Momentaufnahme sein. Die Einordnung dieser Aufnahme als gefährlich, auffällig oder regelwidrig kann dagegen unmittelbare Folgen haben.
Sicherheit oder Überwachung: Wo verläuft die Grenze?
Bei einer sichtbaren Waffe fällt die Antwort leicht.
Die meisten Menschen dürften es begrüßen, wenn eine mögliche Gefahr erkannt und Hilfe verständigt wird. Ähnliches gilt bei einem medizinischen Notfall, einem tätlichen Angriff oder einer Situation, in der ein Fahrgast offensichtlich nicht mehr in der Lage ist, selbst Unterstützung anzufordern.
Doch je weiter man diese Logik denkt, desto unschärfer wird die Grenze.
Soll ein autonomes Fahrzeug auch erkennen, ob ein Fahrgast Alkohol konsumiert? Ob zwei Menschen lautstark streiten? Ob jemand einen Gegenstand beschädigt? Ob sich eine Person „auffällig“ verhält? Oder ob ein Verhalten gegen Nutzungsbedingungen verstößt, obwohl dadurch keine unmittelbare Gefahr für andere entsteht?
Technisch sind viele solcher Unterscheidungen zumindest grundsätzlich denkbar. Gesellschaftlich sind sie keineswegs gleich zu bewerten.
Genau darin liegt eine der zentralen Herausforderungen: Ein KI-System kennt keine gesellschaftlich akzeptierte Grenze zwischen sinnvoller Sicherheitsfunktion und unerwünschter Beobachtung. Diese Grenze entsteht nicht aus dem Modell selbst. Sie muss von Menschen definiert werden: durch technische Architektur, Unternehmensregeln, Datenschutzanforderungen, Recht und gesellschaftliche Erwartungen.
Dabei reicht es nicht, nur danach zu fragen, ob ein System etwas erkennen kann.
Entscheidend ist vielmehr:
Soll es das erkennen? Darf es daraus eine Bewertung ableiten? Und welche Folgen darf diese Bewertung auslösen?
Zwischen diesen Stufen liegen erhebliche Unterschiede.
Ein System kann feststellen, dass sich ein bestimmter Gegenstand im Innenraum befindet. Eine zweite Stufe wäre die Einordnung dieses Gegenstands als potenziell gefährlich. Eine dritte bestünde darin, daraus eine konkrete Handlung abzuleiten, etwa die Fahrt zu unterbrechen, einen menschlichen Mitarbeiter einzuschalten oder Behörden zu verständigen.
Je weiter diese Kette reicht, desto größer wird der mögliche Eingriff in die Lebenswirklichkeit eines Menschen.
Damit entsteht auch eine neue Form von Verantwortlichkeit. Nicht nur die Qualität eines KI-Modells muss überprüft werden. Ebenso wichtig ist die Frage, wer festlegt, welche Situationen klassifiziert werden, welche Schwellenwerte gelten und wie mit Fehlbewertungen umgegangen wird.
Besonders deutlich wird das beim Begriff des „auffälligen Verhaltens“. Eine hektische Bewegung kann Ausdruck einer Auseinandersetzung sein, oder der Versuch, ein heruntergefallenes Smartphone aufzufangen. Ein ungewöhnlicher Gegenstand kann gefährlich sein, oder vollkommen harmlos. Ein lautes Gespräch kann eskalieren, oder lediglich Ausdruck von Begeisterung sein.
Kontext ist schwierig. Für Menschen ebenso wie für Maschinen.
Deshalb sollte die Debatte nicht darauf reduziert werden, ob KI mehr Sicherheit schaffen kann. Das kann sie zweifellos.
Die anspruchsvollere Frage lautet:
Wie viel Beobachtung und Interpretation wollen wir für diesen Sicherheitsgewinn akzeptieren, und wo ziehen wir bewusst eine Grenze, obwohl technisch mehr möglich wäre?
Datenschutz beginnt nicht erst bei Gesichtserkennung
In Diskussionen über intelligente Kamerasysteme fällt häufig schnell ein beruhigender Satz: Es werde keine Gesichtserkennung eingesetzt.
Das ist wichtig, beantwortet die Datenschutzfrage aber nur zu einem Teil.
Personenbezug setzt keinen Namen voraus. Entscheidend ist, ob sich Informationen auf eine identifizierte oder identifizierbare natürliche Person beziehen. Bewegungsdaten, Fahrtrouten, Zeitpunkte, wiederkehrende Aufenthaltsorte, Innenraumaufnahmen oder Informationen über das Verhalten eines Fahrgasts können deshalb personenbezogen sein. Das gilt insbesondere dann, wenn verschiedene Informationen miteinander verknüpft werden und daraus zusätzliche Aussagen entstehen.
Der Europäische Datenschutzausschuss weist in seinen Leitlinien zu vernetzten Fahrzeugen ausdrücklich auf die besondere datenschutzrechtliche Bedeutung von Mobilitäts- und Fahrzeugdaten hin und betont unter anderem Datenminimierung sowie Datenschutz durch Technikgestaltung. Die Leitlinien richten sich vor allem an die nicht berufliche Nutzung vernetzter Fahrzeuge (Randnummer 20). Für geteilte Mobilitätsangebote und Mobility-as-a-Service gelten sie nach Randnummer 33 nicht unmittelbar, viele Grundsätze sind dort aber ebenfalls anwendbar (Leitlinien 01/2020, englische PDF-Fassung).
Bei autonomen Mobilitätsdiensten treffen dabei zwei sehr unterschiedliche Perspektiven aufeinander.
Der Fahrgast nutzt den Dienst bewusst. Dabei können etwa Nutzerkonto, Start- und Zielort, Fahrtverlauf und gegebenenfalls Innenraumdaten verarbeitet werden. Welche Rechtsgrundlage jeweils einschlägig ist, hängt vom konkreten Verarbeitungsvorgang ab: Die Nutzung des Dienstes ersetzt diese Prüfung nicht.
Ganz anders sieht es bei Menschen außerhalb des Fahrzeugs aus.
Fußgänger, Radfahrer oder Passanten haben keine Geschäftsbeziehung mit dessen Betreiber. Trotzdem muss ein autonomes Fahrzeug seine Umgebung kontinuierlich erfassen, um sicher navigieren zu können. Diese Wahrnehmung lässt sich kaum vermeiden: Ein autonomes Fahrzeug kann schließlich nicht auf das reagieren, was es nicht sieht.
Gerade deshalb wird die Zweckbindung so wichtig.
Dass ein Kamerasystem einen Fußgänger erkennt, um einen Zusammenstoß zu verhindern, ist etwas anderes, als dieselbe Wahrnehmung zusätzlich für weitere Verhaltensanalysen oder nachgelagerte Anwendungen zu nutzen.
Technisch mag dafür dieselbe Sensorik eingesetzt werden. Datenschutzrechtlich und gesellschaftlich sind es dennoch unterschiedliche Zwecke.
Darin steckt eine der zentralen Herausforderungen moderner KI-Systeme: Daten besitzen keinen unveränderlichen Bedeutungsgehalt.
Ein Bild kann für Navigation benötigt werden. Aus mehreren Bildern lässt sich eine Bewegung ableiten. Aus Bewegungen können Muster entstehen. Und aus diesen Mustern wiederum Bewertungen.
Damit wird verständlich, warum Datenschutz nicht allein eine Frage der Speicherung ist. Selbst wenn Rohdaten nur kurzzeitig verarbeitet und anschließend gelöscht würden, kann die zuvor daraus abgeleitete Information bereits eine Wirkung entfaltet haben.
Deshalb verdient nicht nur die ursprüngliche Datenerhebung Aufmerksamkeit. Ebenso wichtig sind die Schlussfolgerungen, die ein KI-System daraus erzeugt.
Für Betreiber bedeutet das, bereits bei der Entwicklung festzulegen, welche Informationen tatsächlich benötigt werden, wie lange sie vorgehalten werden, wer darauf zugreifen darf und welche weiteren Verwendungen ausgeschlossen sein sollen.
Hier treffen klassische Datenschutzprinzipien wie Datenminimierung, Zweckbindung und Privacy by Design unmittelbar auf technische Architektur.
Und genau an dieser Stelle kommt ein weiterer Bereich hinzu: Informationssicherheit.
Ein System, das besonders viel über seine Umgebung wahrnehmen kann, muss besonders gut davor geschützt werden, dass diese Wahrnehmungsfähigkeit missbraucht wird.
Datenschutz und Informationssicherheit lassen sich bei solchen Systemen deshalb kaum sinnvoll voneinander trennen. Datenschutz setzt Grenzen dafür, welche Verarbeitung gerechtfertigt ist. Informationssicherheit muss gewährleisten, dass Systeme und Daten vor Verlust, Manipulation und unberechtigtem Zugriff geschützt bleiben.
Der Gesetzgeber kennt den Konflikt bereits
Bei neuen Technologien entsteht schnell der Eindruck, die technische Entwicklung eile dem Recht zwangsläufig davon und regulatorische Antworten könnten erst Jahre später folgen.
Beim autonomen Fahren zeigt sich jedoch ein differenzierteres Bild.
Deutschland besitzt bereits einen speziellen Rechtsrahmen für Fahrzeuge mit autonomer Fahrfunktion in festgelegten Betriebsbereichen.
Das Straßenverkehrsgesetz enthält eigene Vorschriften über autonomes Fahren und schreibt unter bestimmten Voraussetzungen die Speicherung verschiedener Betriebsdaten vor, darunter Positionsdaten, Systemüberwachungsdaten, Informationen zu Sicherheitssystemen und technische Zustandsdaten.
Noch interessanter wird es in der zugehörigen Autonome-Fahrzeuge-Genehmigungs-und-Betriebs-Verordnung.
Dort tauchen Datenschutz und Informationssicherheit nicht nur am Rande auf. Der Hersteller muss unter anderem ein Konzept zur Sicherheit im Bereich der Informationstechnologie erstellen. Für den digitalen Datenspeicher verlangt die Verordnung ein Sicherheitskonzept, das den Vorgaben der Artikel 24, 25 und 32 DSGVO entspricht und eine Datenschutz-Folgenabschätzung nach Artikel 35 DSGVO beinhaltet. Für Datenübertragungen verlangt sie zudem eine Absicherung nach dem Stand der Technik; Integrität, Authentizität und Verfügbarkeit der Übertragung sind ausdrücklich sicherzustellen.
Der Gesetzgeber hat damit zentrale Datenschutz- und Sicherheitsfragen autonomer Fahrzeuge erkennbar adressiert.
Das bedeutet jedoch nicht, dass damit jede konkrete Grenzfrage bereits abschließend beantwortet wäre, etwa wann und zu welchem Zweck Verhalten im Fahrzeuginnenraum analysiert werden darf oder welche Eskalation daraus folgen soll.
Damit ist der Konflikt gesellschaftlich noch lange nicht gelöst.
Denn Recht kann festlegen, unter welchen Voraussetzungen Daten verarbeitet werden dürfen, welche Sicherheitsmaßnahmen erforderlich sind und wer Verantwortung trägt. Es kann aber nur begrenzt beantworten, welches Maß an maschineller Beobachtung Menschen in ihrem Alltag tatsächlich akzeptieren möchten.
Genau darin liegt eine Besonderheit autonomer Systeme.
Für die autonome Fahraufgabe ist die umfassende Wahrnehmung des Verkehrsumfelds technisch unverzichtbar. Ein Fahrzeug ohne Fahrer muss Gefahren frühzeitig erkennen, Situationen bewerten und innerhalb kürzester Zeit reagieren können.
Für zusätzliche Wahrnehmung und Auswertung im Fahrzeuginnenraum gelten dagegen andere Zwecke, und damit auch andere Abwägungen. Sie darf nicht allein deshalb als technisch notwendig gelten, weil das Fahrzeug autonom fährt.
Die entscheidende Frage lautet deshalb nicht:
Wie verhindern wir, dass autonome Systeme ihre Umgebung wahrnehmen?
Sondern:
Wie begrenzen wir, was aus notwendiger Wahrnehmung zusätzlich gemacht werden darf, und welche zusätzlichen Formen der Beobachtung wir überhaupt zulassen wollen?
Damit verschiebt sich die Diskussion von der Datenerhebung hin zur Datennutzung.
Eine Wahrnehmung, die für die sichere Navigation erforderlich ist, muss nicht automatisch für weitere Analysen eingesetzt werden. Eine Situation, die technisch erkannt werden kann, muss nicht zwangsläufig gespeichert oder einem Nutzerprofil zugeordnet werden. Und nicht jede mögliche Interpretation muss eine automatische Konsequenz auslösen.
Genau an dieser Stelle treffen Recht, Technik und gesellschaftliche Erwartung unmittelbar aufeinander.
Aus Science-Fiction wird Alltag
Die Diskussion ist längst nicht mehr theoretisch.
Ein großer US-amerikanischer Anbieter hat im August 2026 angekündigt, in München die Grundlagen für einen vollautonomen Fahrdienst zu schaffen. Zunächst sollen Fahrzeuge mit Fachpersonal am Steuer kartieren und testen; gegen Ende 2027 soll nach den bisherigen Planungen ein kommerzieller fahrerloser Dienst für die Öffentlichkeit folgen.
Damit kommen die Fragen nicht irgendwann nach Europa.
Sie kommen auf unsere Straßen.
Gleichzeitig zeigen die veröffentlichten Datenschutzgrundsätze des Anbieters, dass auch die Industrie selbst diese Dimension erkannt hat.
Genannt werden Privacy by Design, Datenminimierung und Zweckbindung. Die Fahrzeuge sollen Menschen nach eigener Aussage insbesondere nicht mittels Gesichtserkennung oder anderer biometrischer Identifikationsverfahren identifizieren. Als Leitgedanken nennt der Anbieter Vertrauen: Das Vertrauen der Fahrgäste, sicher ans Ziel zu kommen, sei dasselbe, das man sich auch beim Datenschutz verdienen wolle (Waymo, 24.08.2026).
Das sollte man ernst nehmen.
Die Debatte gewinnt nichts dadurch, Unternehmen pauschal Überwachungsabsichten zu unterstellen. Im Gegenteil: Gerade wenn Anbieter Datenschutz technisch mitdenken und der Gesetzgeber bereits Leitplanken geschaffen hat, wird die dahinterliegende Frage erst richtig interessant.
Denn selbst ein technisch sicheres und rechtskonformes System kann gesellschaftliche Grenzen berühren.
Rechtskonformität und gesellschaftliche Akzeptanz sind nicht dasselbe.
Vertrauen entsteht deshalb nicht allein dadurch, dass ein System gesetzliche Anforderungen erfüllt. Es entsteht auch durch Verständlichkeit.
Menschen sollten zumindest grundsätzlich nachvollziehen können, welche Rolle ein autonomes System einnimmt: Ist es ausschließlich Verkehrsteilnehmer? Ist es zugleich Sicherheitsinstanz? Überwacht es die Einhaltung von Nutzungsbedingungen? Können Menschen auf Innenraumaufnahmen zugreifen? Welche Ereignisse führen zu einer Eskalation? Und wann entscheidet eine Maschine, beziehungsweise wann übernimmt ein Mensch?
Je stärker KI-Systeme selbstständig handeln, desto wichtiger wird diese Transparenz.
Denn sobald autonome Fahrzeuge nicht mehr als technische Besonderheit wahrgenommen werden, sondern zum normalen Straßenbild gehören, verändert sich auch unsere Wahrnehmung ihrer Sensorik. Was heute noch auffällt, kann morgen selbstverständlich werden.
Damit besteht die Möglichkeit, dass sich nicht nur die Technologie normalisiert, sondern auch die mit ihr verbundene Beobachtung.
Das muss nicht zwangsläufig problematisch sein. Gesellschaften akzeptieren seit langem technische Eingriffe, wenn deren Nutzen nachvollziehbar ist und klare Grenzen bestehen.
Diese Grenzen sollten aber bewusst ausgehandelt werden, und nicht erst dann, wenn sich technische Möglichkeiten bereits stillschweigend zum Standard entwickelt haben.
Die Technik ist weit genug, um diese Fragen konkret zu machen.
Und noch früh genug, um ihre Antworten mitzugestalten.
Verantwortungsvoll eingreifende KI
Autonome Systeme werden nicht dadurch verantwortungsvoll, dass man ihnen möglichst wenig zutraut.
Ihr gesellschaftlicher Nutzen entsteht gerade daraus, dass sie komplexe Situationen zuverlässig erkennen, schnell reagieren und in bestimmten Bereichen zusätzliche Sicherheit schaffen können. Ein Fahrzeug, das Gefahren frühzeitig wahrnimmt, kann Unfälle verhindern. Ein System, das einen medizinischen Notfall erkennt, könnte Hilfe auslösen. Und eine KI, die problematische Situationen zuverlässig einordnet, kann Menschen im richtigen Moment unterstützen.
Die entscheidende Aufgabe besteht deshalb nicht darin, solche Fähigkeiten grundsätzlich zu verhindern.
Sie besteht darin, ihre Folgen beherrschbar zu machen.
Dazu gehört zunächst eine klare Zweckbestimmung. Ein autonomes System sollte nicht deshalb alles analysieren, was technisch analysierbar ist. Wahrnehmung braucht einen nachvollziehbaren Zweck, und dieser Zweck muss definieren, welche Auswertungen notwendig und angemessen sind.
Ebenso wichtig ist die Eskalation.
Zwischen „Das System erkennt etwas“, „Das System bewertet etwas“ und „Das System löst eine reale Maßnahme aus“ sollten bewusste Schwellen liegen.
Gerade bei schwerwiegenden Folgen gewinnt menschliche Kontrolle an Bedeutung. Ein technisches System kann beispielsweise eine Situation markieren, die Fahrt verlangsamen oder Unterstützung anfordern. Ob weitere Schritte erforderlich sind, kann, abhängig von Risiko und Tragweite, zusätzlich durch einen Menschen überprüft werden.
Human Oversight ist dabei kein Zeichen mangelnden Vertrauens in KI. Es ist Bestandteil einer verantwortungsvollen Systemarchitektur.
Dasselbe gilt für Fehlentscheidungen.
Kein KI-System arbeitet vollkommen fehlerfrei. Deshalb darf seine Qualität nicht ausschließlich daran gemessen werden, wie häufig es richtig entscheidet. Ebenso wichtig ist die Frage, wie es mit Unsicherheit umgeht.
Kann ein System erkennen, dass seine Einschätzung unsicher ist? Kann es eine Entscheidung eskalieren, anstatt sie selbstständig zu treffen? Ist später nachvollziehbar, warum eine bestimmte Reaktion ausgelöst wurde? Und gibt es einen Weg, fehlerhafte Bewertungen zu korrigieren?
Solche Fragen wirken zunächst technisch. Tatsächlich sind sie zentrale Fragen von Governance.
Denn je weiter KI-Systeme aus digitalen Anwendungen in unsere physische Umgebung vordringen, desto stärker greifen ihre Entscheidungen unmittelbar in den Alltag von Menschen ein.
Damit verändert sich auch die Rolle der Informationssicherheit.
Es genügt nicht, Daten lediglich vor unbefugtem Zugriff zu schützen. Ebenso wichtig ist die Integrität der Systeme selbst. Manipulierte Sensordaten, kompromittierte Kommunikationswege oder verfälschte Entscheidungsprozesse können bei autonomen Systemen unmittelbare Auswirkungen in der realen Welt haben.
Informationssicherheit wird damit zu einer Voraussetzung für sichere KI.
Datenschutz setzt Grenzen dafür, wie Wahrnehmung und daraus abgeleitete Informationen genutzt werden dürfen.
Und KI-Governance verbindet beide Ebenen mit der Frage:
Wer ist wofür verantwortlich?
Genau dieses Zusammenspiel wird künftig entscheidend sein.
Nicht jedes Problem lässt sich mit einer gesetzlichen Regel lösen. Nicht jede gesellschaftliche Erwartung lässt sich technisch abbilden. Und nicht jede technisch mögliche Funktion sollte allein deshalb umgesetzt werden, weil sie verfügbar ist.
Gute autonome Systeme werden sich deshalb nicht nur daran messen lassen müssen, wie intelligent sie handeln.
Sondern auch daran, wie verantwortungsvoll sie sich zurückhalten können.
Vielleicht liegt genau darin eine der wichtigsten Aufgaben der kommenden KI-Generation.
Die entscheidende Frage wird zunehmend nicht mehr sein:
Was kann eine KI erkennen?
Sondern:
Was darf sie daraus machen?
Redaktionelle Quellen und Nachweise
Hinweis: Der konkrete Anbieter wird im Fließtext bewusst nicht genannt. Die folgenden Quellen dienen ausschließlich der fachlichen und redaktionellen Nachvollziehbarkeit.
- Bericht zum aktuellen Vorfall mit zwei jugendlichen Fahrgästen
- heise online, 14.09.2026: Waymo-Robotaxi meldet jugendliche Passagiere mit Waffe bei der Polizei
- Informationen zu Kameras, Mikrofonen und Datenverarbeitung in autonomen Fahrzeugen
- Veröffentlichte Datenschutzgrundsätze für autonome Mobilität, 24.08.2026
- Ankündigung eines geplanten autonomen Fahrdienstes in München, 25.08.2026
- § 1g Straßenverkehrsgesetz: Datenverarbeitung bei Kraftfahrzeugen mit autonomer Fahrfunktion
- Autonome-Fahrzeuge-Genehmigungs-und-Betriebs-Verordnung (AFGBV)
- Europäischer Datenschutzausschuss: Leitlinien 01/2020 zu vernetzten Fahrzeugen und mobilitätsbezogenen Anwendungen